Protección de datos personales a la medida: cómo evitar multas del INAI
Casi toda empresa en México que tiene clientes, empleados o proveedores maneja datos personales: nombres, RFC, domicilios, historiales de compra, expedientes. La Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP) obliga a informar cómo se usan esos datos, a obtener consentimiento cuando aplica y a responder solicitudes de acceso, rectificación, cancelación u oposición (los llamados derechos ARCO) en plazos definidos.
El problema no es la ley en sí, sino cómo se cumple en la práctica. En la mayoría de las empresas, el aviso de privacidad vive en un PDF que nadie revisa, el consentimiento se “asume” y las solicitudes de un cliente que quiere saber qué información tienen de él llegan por correo y se resuelven manualmente, si es que se resuelven a tiempo.
Por qué cumplir “a mano” sale caro
El Instituto Nacional de Transparencia, Acceso a la Información y Protección de Datos (INAI, o el órgano garante que asuma sus funciones) puede sancionar a empresas que no atienden correctamente una solicitud ARCO, que no cuentan con medidas de seguridad razonables o que sufren una vulneración de datos y no la notifican. Las multas pueden ir de miles a millones de pesos, dependiendo de la gravedad.
Pero el costo real casi nunca es solo la multa. Es:
- Tiempo del equipo legal o de dirección apagando incendios cada vez que llega una solicitud, en lugar de tener un proceso ya definido.
- Riesgo reputacional cuando un cliente siente que su información “se perdió” en la organización.
- Exposición innecesaria, porque sin saber exactamente dónde vive cada dato personal, es imposible protegerlo o borrarlo cuando corresponde.
Cumplir de forma manual no solo es más lento: es más riesgoso, porque depende de que una persona se acuerde de hacer lo correcto cada vez.
Qué significa cumplir con software diseñado para eso
Un sistema a la medida no elimina la obligación legal, pero sí puede convertirla en un proceso automático y trazable en lugar de una tarea manual que depende de la memoria de alguien.
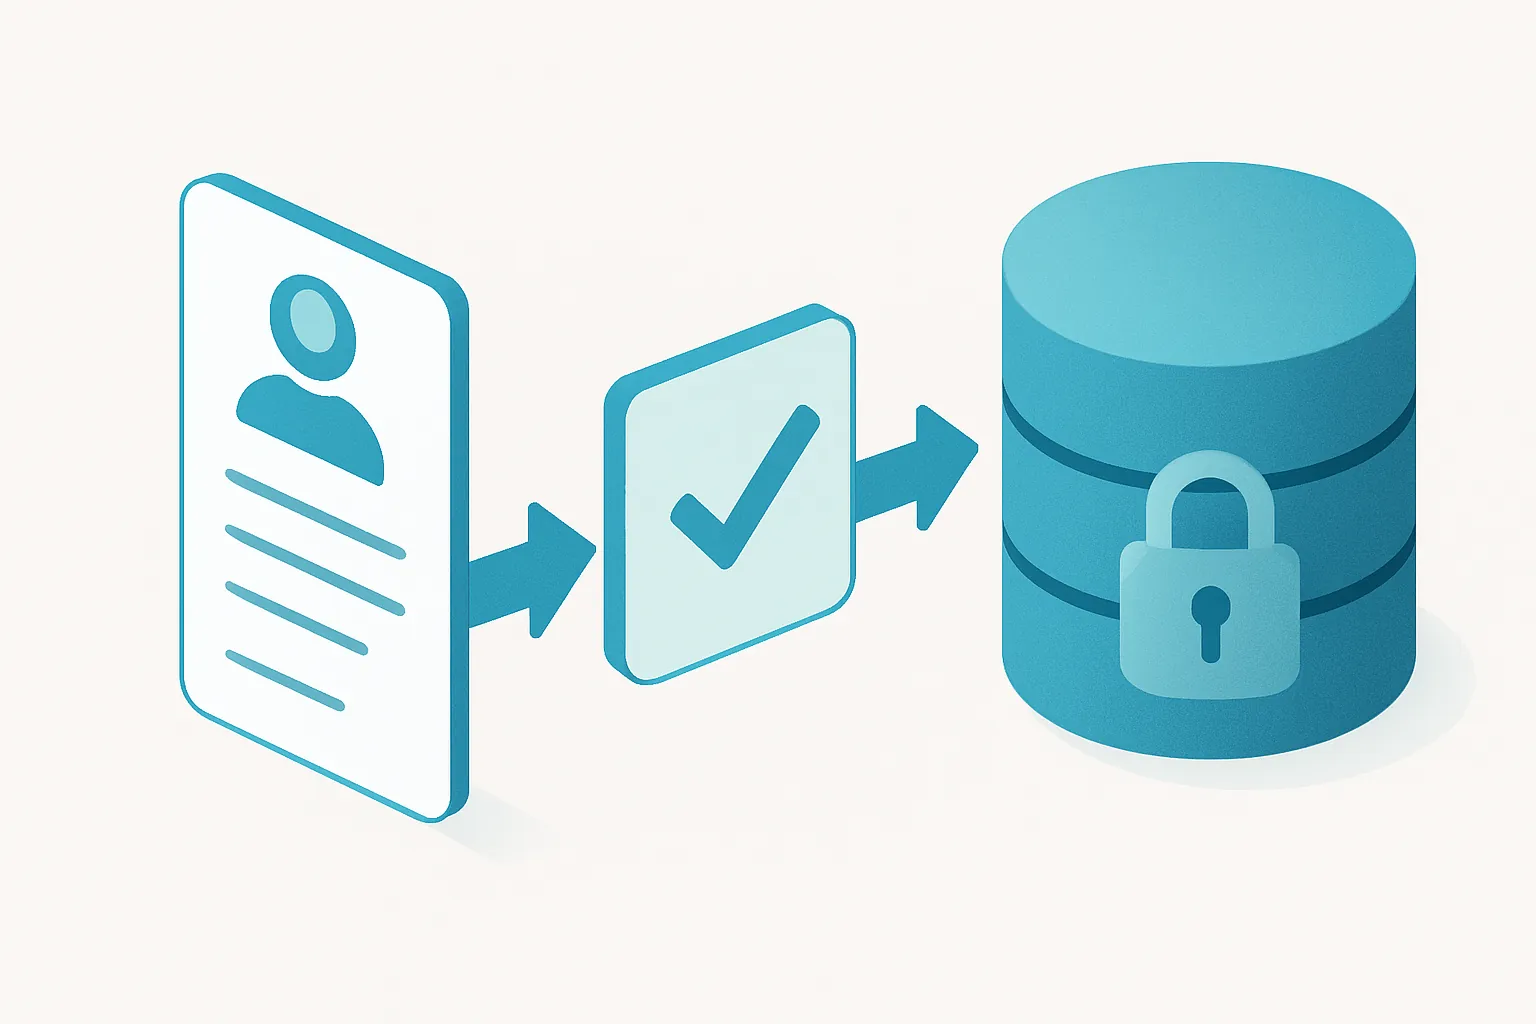
Mapeo de datos personales
Antes de proteger algo hay que saber dónde está. Un sistema bien diseñado documenta qué dato personal se captura, en qué módulo, con qué finalidad y quién tiene acceso a él —desde el formulario de alta de un cliente hasta el reporte que exporta un gerente.
Gestión de consentimiento
En lugar de un aviso de privacidad estático, el sistema registra cuándo y cómo aceptó cada persona el tratamiento de sus datos, y para qué finalidades específicas (marketing, facturación, cobranza). Si una finalidad requiere consentimiento expreso, el sistema no avanza sin él.
Atención automatizada a derechos ARCO
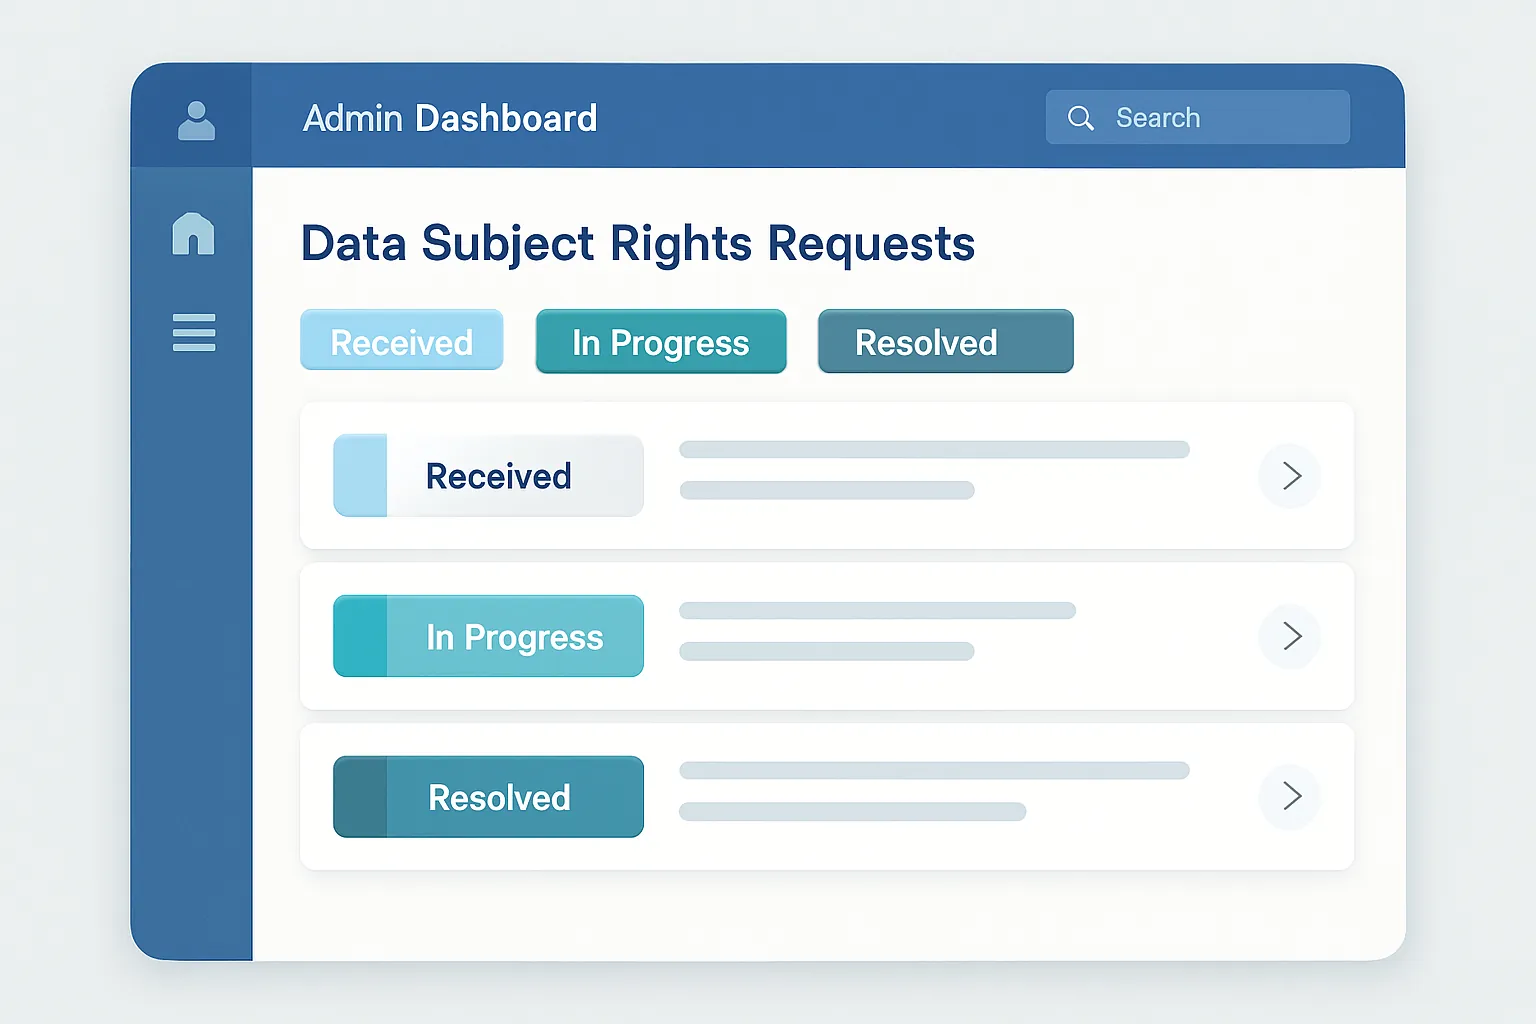
Cuando alguien solicita acceder, corregir, cancelar u oponerse al uso de sus datos, el sistema puede:
- Registrar la solicitud con fecha y folio, iniciando el conteo de los plazos legales.
- Localizar automáticamente en qué módulos vive esa información de la persona.
- Ejecutar la acción (entregar, corregir o eliminar) con un registro de auditoría de lo que se hizo y cuándo.
Bitácora de vulneraciones y control de accesos
Si ocurre un incidente, la ley exige notificar. Un sistema a la medida mantiene registros de acceso y de cambios que permiten reconstruir qué pasó, quién lo hizo y qué datos se vieron involucrados, en lugar de investigar a ciegas.
No es solo para empresas grandes
Existe la idea de que esto solo le importa a corporativos con departamento legal propio. En realidad, las pymes y empresas medianas son las que más se benefician de automatizar el cumplimiento: no tienen el equipo para resolver todo a mano, y una sola solicitud mal atendida puede convertirse en una queja formal ante el órgano garante.
Automatizar el cumplimiento no es un lujo de empresa grande. Es una forma de que una empresa mediana cumpla igual de bien que una grande, sin necesitar el mismo tamaño de equipo.
Preguntas para evaluar tu situación actual
- ¿Sabes exactamente en qué sistemas viven los datos personales de tus clientes y empleados?
- ¿Tu aviso de privacidad refleja lo que realmente hace tu sistema con esos datos?
- ¿Cuánto tiempo tardarías en responder, hoy mismo, una solicitud de derechos ARCO?
- ¿Existe un registro de quién accede a información sensible dentro de tu empresa?
Si alguna respuesta te genera duda, es momento de revisar cómo está construido tu sistema.
En Kimo Solutions diseñamos software a la medida con el cumplimiento de protección de datos integrado desde el diseño, no como un módulo que se agrega después de un susto. ¿Quieres saber qué tan expuesta está tu empresa hoy? Contáctanos y hacemos un diagnóstico honesto de tu situación.
¿Tienes un proyecto en mente?
Contáctanos →